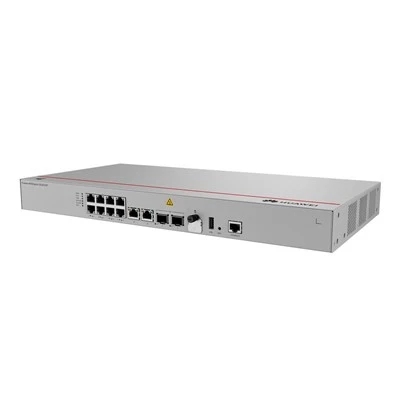
AITI Tech Limited یکی از تولیدکنندگان و تامین کنندگان پیشرو فایروال-فایروال 120 گرمی فورتیگیت است. با بیش از 20 سال تجربه، ما به گرمی از شما استقبال می کنیم که فایروال 120 گرمی فورتیگیت ارزان قیمت 120 گرمی را در اینجا از کارخانه ما در انبار خریداری کنید. تمامی محصولات ما با کیفیت بالا و قیمت پایین هستند. برای دریافت لیست قیمت با ما تماس بگیرید
موقعیت یابی محصول
FortiGate 120G یک-نسل جدید رک 1U-دروازه امنیتی با عملکرد بالا-است که توسط Fortinet برای شبکههای اصلی{5}}سطح سازمانی،-مراکز دادههای متوسط، شبکههای پردیس با عملکرد بالا-و دسترسی اپراتور راهاندازی شده است. با استفاده از آخرین پردازنده امنیتی SPU5 ASIC Fortinet و سیستم عامل یکپارچه FortiOS، پورتهای با چگالی بالا، متعادلسازی بار پیوند چندگانه، بهینهسازی مسیریابی SD{12}}WAN و قابلیتهای امنیتی کامل{13} را عمیقاً یکپارچه میکند. طراحی شده برای{15}}خروجی بالا،-همزمان بودن{16} و{17}}محیط های اصلی شبکه با قابلیت اطمینان بالا، یک گره کلیدی برای شرکت ها و اپراتورهای بزرگ برای ایجاد یک شبکه ستون فقرات "بدون{18}}خطای امنیت" است.


پیکربندی پورت سخت افزاری
16 x RJ45 2.5درگاه اترنت G، پشتیبانی از 2.5G/1G/100Mbps از مذاکره خودکار-، برآورده کردن-چگالی بالا-نیازهای دسترسی سیمی با سرعت بالا در مناطق سرور و مناطق کاربر
2 پورت فیبر 10G SFP+، پشتیبانی از ماژولهای نوری 10G SFP+ یا 1G SFP، برای{6}}اتصال پیوند هستهای با سرعت بالا یا اتصال uplink به سوئیچهای اصلی
1 x رابط مدیریت کنسول RJ45 برای اشکال زدایی پورت سریال محلی، پیکربندی اولیه دستگاه و عیب یابی عیب
1 x RJ45 رابط اختصاصی FortiLink، مورد استفاده برای اتصال مستقیم سوئیچ های FortiSwitch، دستیابی به مدیریت یکپارچه و پیوند خط مشی همه دستگاه های سیمی در سراسر شبکه
2 رابط USB 3.2 Gen2، پشتیبانی از دستگاه های ذخیره سازی خارجی برای افزایش ظرفیت گزارش، یا اتصال ماژول های 4G/5G برای تحقق پیوندهای پشتیبان بی سیم
تعبیه شده در-در ۲ پورت اترنت × ۱۰G/1G
فن آوری های اصلی پیاده سازی شده
- آخرین پردازشگر امنیتی SPU5 ASIC Fortinet را به کار میگیرد و پردازش خط-سرعت تمام عملکردهای امنیتی را از طریق یک موتور شتابدهنده سختافزاری اختصاصی انجام میدهد، و بار پردازندههای{2} همه منظوره را به شدت کاهش میدهد. حتی زمانی که IPS، آنتی ویروس و بازرسی عمیق SSL به طور همزمان فعال میشوند، همچنان-تأخیر پایین و ارسال-ناگیر باقی میماند، و با سناریوهای- ترافیک همزمان در شبکههای اصلی سازگار میشود.
- معیارهای رسمی استاندارد عملکرد منتشر شده: توان لایه فایروال 4 70 گیگابیت بر ثانیه، توان IPS 25 گیگابیت بر ثانیه، توان NGFW 8 گیگابیت در ثانیه، توان عملیاتی حفاظت از تهدید 5 گیگابیت در ثانیه، توان عملیاتی IPsec VPN 40 گیگابیت در ثانیه، پشتیبانی از 15000000 ثانیه در هر جلسه TCP0 100 جلسه جدید و TCP0 جلسه همزمان.
- قابلیت بهینهسازی مسیریابی SD{0}}WAN، تحقق برنامهریزی هوشمند مسیر برای حداکثر ۳۲ پیوند و تشخیص کیفیت پیوند در زمان واقعی-بدون مجوزهای اضافی را به صورت بومی ادغام میکند. به طور خودکار ترافیک اصلی کسب و کار را به پیوند بهینه زمانبندی میکند و به تغییر سطح خطای میلیثانیه- دست مییابد.
- از پروتکل های مسیریابی پویا از جمله BGP، OSPF، RIP و مسیریابی ایستا، با حداکثر 3000 دروازه-به-تونل های IPsec دروازه و 800 کانال دسترسی کاربر SSL VPN، که نیازمندی های-سرعت بالا برای اتصال رمزگذاری شده بین مراکز داده بزرگ سازمانی{5} را برآورده می کند.
- دارای{0}}قابلیت مدیریت FortiSwitch داخلی که میتواند تا 64 سوئیچ FortiSwitch را به صورت مرکزی کنترل کند. قابلیت کنترلکننده بیسیم داخلی- که میتواند تا 150 نقطه دسترسی FortiAP را مدیریت کند (80 مورد از حالت تونل پشتیبانی میکنند)، که عملیات و نگهداری یکپارچه همه دستگاههای سیمی و بیسیم را در سراسر شبکه انجام میدهد.
- سازگار با ابزار انتقال پیکربندی FortiConverter، که میتواند پیکربندیهای اصلی را از فایروالهای شخص ثالث موجود با یک کلیک وارد کند و چرخه استقرار دستگاه جدید را بسیار کوتاه کند. همراه با مکانیسم بهروزرسانی میانافزار همگامسازی جهانی Fortinet، عملکرد پایدار دستگاه را تضمین میکند.
- به طور کامل با معماری امنیتی یکپارچه Fortinet Security Fabric، اتصال یکپارچه به پلتفرمهای مدیریت متمرکز FortiManager و FortiAnalyzer برای تحقق بخشیدن به توزیع سیاست یکپارچه، ذخیرهسازی گزارش متمرکز و تجسم موقعیتی امنیت جهانی برای همه دستگاهها در سراسر شبکه، و پشتیبانی از هماهنگسازی و پاسخ امنیتی خودکار.
- پشتیبانی از-در دسترس بودن بالا-استقرار در حالت آماده به کار (A-P، A-A)، تحقق همگام سازی حالت و تعادل بار ترافیک بین دو دستگاه از طریق درگاه های اختصاصی HA. هنگامی که یک دستگاه از کار میافتد، میتواند در عرض میلیثانیه شکست بخورد، از وقفه کسبوکار ناشی از یک نقطه خرابی جلوگیری میکند و نیازمندیهای{5} قابلیت اطمینان بالای شبکههای اصلی را برآورده میکند.
- پشتیبانی از تقسیم دامنه مجازی، با حداکثر 150 دامنه امنیت مجازی مستقل، با تحقق انزوای منطقی چند-مستاجر و چند-خطوط تجاری، که نیازمندیهای امنیتی متفاوت گروههای پروژهای چند-بخش و چند{4} شرکت بزرگ را برآورده میکند.
ویژگی های اصلی امنیتی
- سیستم پیشگیری از نفوذ (IPS) با{0}}عملکرد بالا{1} ساخته شده است که می تواند بیش از 12000 حمله آسیب پذیری شناخته شده، کرم ها، حملات DDoS و رفتارهای نفوذ شبکه را در زمان واقعی شناسایی و مسدود کند، و تهدیدات کامل{4}بعدی را در هر دو لایه شبکه و G2 تا لایه های برنامه کاربردی از طریق یک شبکه و هم از طریق لایه های IPS تا 5 از شبکه، پوشش می دهد.
- ادغام شده با سرویسهای اطلاعاتی تهدیدات با هوش مصنوعی جهانی-فورتیگارد، استفاده از موتورهای یادگیری ماشینی برای همگامسازی خودکار-پایگاههای اطلاعاتی ویروس بهروزشده در زمان واقعی و کتابخانههای امضای تهدید، ارائه دفاع-در زمان واقعی در برابر باجافزارها، آسیبپذیریهای صفر-روزه و انواع بدافزار با حفاظت از Gbps تا Gbps.
- از بازرسی بسته عمیق دوطرفه، انجام اسکن محتوای کامل-بر روی همه نسخههای ترافیک رمزگذاریشده از جمله TLS 1.3، شناسایی و مسدود کردن فعالیتهای مخرب پنهان در ترافیک رمزگذاریشده HTTPS، با توان بازرسی عمیق SSL حداکثر تا 8 گیگابیت بر ثانیه پشتیبانی میکند.
- موتور آنتی ویروس با{0}}پروتکل کامل-با عملکرد بالا- ساخته شده که فیلتر کردن ویروس را برای پروتکل های اصلی از جمله HTTP، FTP، SMTP، POP3، IMAP و SMB پوشش می دهد و به طور موثر از انتشار ویروس ها در اینترانت از طریق مسیرهایی مانند دانلودهای وب، انتقال ایمیل و اشتراک فایل داخلی جلوگیری می کند.
- با عملکردهای فیلتر وب، کنترل برنامه و فیلتر DNS، با توان عملیاتی کنترل برنامه تا 30 گیگابیت در ثانیه یکپارچه شده است. این می تواند رفتارهای دسترسی به وب و مجوزهای استفاده کارکنان را برای بیش از 10000 برنامه دقیقاً کنترل کند و از خطرات امنیتی ناشی از وب سایت های فیشینگ و برنامه های غیر{4}} غیر کاری از منبع جلوگیری کند.
- از قابلیت دسترسی به شبکه Zero Trust (ZTNA) پشتیبانی می کند، حداقل مجوزها را به صورت پویا بر اساس هویت کاربر، وضعیت دستگاه و سناریوهای دسترسی تخصیص می دهد، شناسایی هویت{0}}دسترسی ایمن آگاهانه بدون افشای منابع اینترانت اصلی در اینترنت عمومی.
- از توابع تجزیه و تحلیل امنیتی پیشرفته پشتیبانی می کند، که می تواند-تحلیل رفتار زمانی واقعی را در ترافیک گسترده شبکه-تشخیص دهد، تهدیدات داخلی و خطرات نشت داده را شناسایی کند، گزارش های تجزیه و تحلیل رفتار کاربر و نهاد را دقیق ایجاد کند، و از ممیزی های انطباق در سطح شرکت پشتیبانی کند.
- همراه با یک دستیار امنیتی مولد هوش مصنوعی-که میتواند تجزیه و تحلیل گزارش امنیتی، قضاوت رویداد تهدید و ایجاد خطمشی پاسخ را بهطور خودکار تکمیل کند، آستانه عملیات امنیتی را برای سایتهای{1}سطح سازمانی بسیار پایین میآورد و کارایی پاسخ به تهدید را بهبود میبخشد.
- پشتیبانی از احراز هویت دو عاملی FortiToken، با حداکثر 8000 نشانه محدود، تأیید هویت قوی برای دسترسی VPN، ورود سرپرست و دسترسی به سیستم اصلی برای جلوگیری از دسترسی غیرمجاز ناشی از نشت حساب.
- قابلیت شناسایی پیشرفته جعبه ایمنی تهدید، که میتواند تجزیه و تحلیل رفتار پویا را روی فایلهای مشکوک ناشناخته انجام دهد، برنامههای مخرب{1}روز صفر را که نمیتوانند توسط کتابخانههای امضای سنتی پوشش داده شوند، شناسایی میکند و یک سیستم حفاظت امنیتی حلقه بسته از پاسخ "دفاع - تشخیص - تشکیل میدهد."
تگ های محبوب: Fortigate 120g نسل بعدی-فایروال نسل بعدی، fortigate 120g بعدی-تامین کنندگان فایروال نسل بعدی, فایروال امنیتی پیشرفته