




AITI Tech Limited یکی از تولید کنندگان و تامین کنندگان پیشرو فایروال- فورتیگیت 70 گرمی نسل بعدی است. با بیش از 20 سال تجربه، ما به گرمی از شما استقبال می کنیم که فایروال 70 گرمی فورتیگیت ارزان قیمت 70 گرمی را در اینجا از کارخانه ما در انبار خریداری کنید. تمامی محصولات ما با کیفیت بالا و قیمت پایین هستند. برای دریافت لیست قیمت با ما تماس بگیرید
موقعیت یابی محصول
FortiGate 70G یک دروازه امنیتی جدید-نسل-با عملکرد بالا است که توسط Fortinet برای سناریوهای صنعتی، سایتهای پیشرفته-با قابلیت اطمینان بالا، خوشههای فروشگاههای خردهفروشی و شعبههای سازمانی{4} متوسط راهاندازی شده است. با استفاده از آخرین پردازنده امنیتی SPU5 ASIC Fortinet و سیستم عامل یکپارچه FortiOS، قابلیتهای امنیتی-حفاظت درجه سختافزار صنعتی، SD بومی-WAN و{9}}پشته{9} را عمیقاً یکپارچه میکند. این برنامه که برای عملکرد با ثبات بالا در محیطهای پیچیده طراحی شده است، یک انتخاب اصلی برای اینترنت صنعتی و سایتهای محاسباتی لبهای برای ایجاد یک «شبکه امنیتی بدون{12}}وقفه، متعادل کردن قابلیت ضد تداخل درجه حرارت گسترده{14}}و سطح حفاظت امنیتی سازمانی{15} است.


پیکربندی پورت سخت افزاری
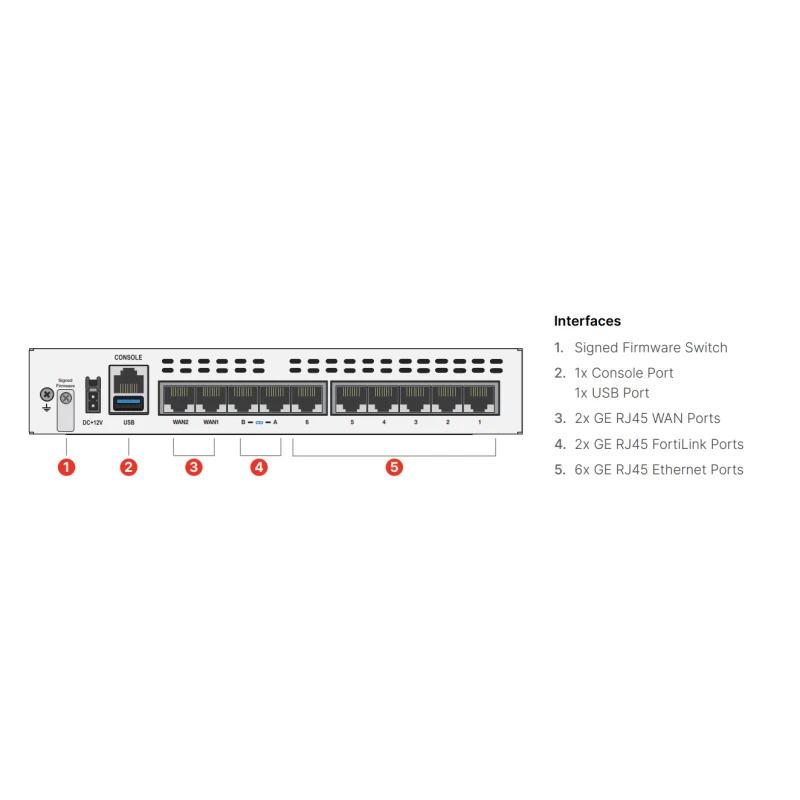
10 x RJ45 2.5درگاه اترنت G، پشتیبانی از مذاکره خودکار 2.5G/1G/100Mbps، برآورده کردن الزامات دسترسی به شبکه داخلی با پهنای باند بالا و سناریوهای چند-تجمیع پیوند
2 پورت فیبر 10G SFP+، پشتیبانی از ماژولهای 10G SFP+ یا 1G SFP، برای{6}}اتصال پیوند هستهای با سرعت بالا یا اتصال uplink به سوئیچهای هسته 10G استفاده میشود.
1 x رابط مدیریت کنسول RJ45 برای اشکال زدایی پورت سریال محلی، پیکربندی اولیه دستگاه و عیب یابی عیب
1 x RJ45 رابط اختصاصی FortiLink، مورد استفاده برای اتصال مستقیم سوئیچ های FortiSwitch، دستیابی به مدیریت یکپارچه و پیوند خط مشی همه دستگاه های سیمی در سراسر شبکه
2 رابط USB 3.2 Gen1، پشتیبانی از حافظه خارجی برای افزایش ظرفیت گزارش، یا اتصال ماژولهای صنعتی- 4G/5G برای تحقق پیوندهای اضافی بیسیم
عملکرد Bypass داخلی{0}}سختافزاری، که میتواند پورتهای تعیینشده را به گونهای پیکربندی کند که در هنگام خاموش شدن یا از کار افتادن دستگاه بهطور خودکار انجام شود، از قطع شدن پیوند شبکه جلوگیری کرده و از تداوم خدمات صنعتی اولیه اطمینان حاصل کند.
فن آوری های اصلی پیاده سازی شده
- آخرین پردازشگر امنیتی SPU5 ASIC Fortinet را به کار میگیرد و پردازش خط-سرعت تمام عملکردهای امنیتی را از طریق یک موتور شتابدهنده سختافزاری اختصاصی انجام میدهد، و بار پردازندههای{2} همه منظوره را به شدت کاهش میدهد. حتی زمانی که IPS، آنتی ویروس و بازرسی عمیق SSL به طور همزمان فعال میشوند، همچنان-تأخیر پایین و ارسال-بدون گیر کردن را حفظ میکند و با سناریوهای-ترافیک لبه همزمانی بالا سازگار میشود.
- معیارهای رسمی استاندارد عملکرد منتشر شده: توان لایه فایروال 4 30 گیگابیت در ثانیه، توان IPS 8 گیگابیت در ثانیه، توان NGFW 4 گیگابیت در ثانیه، توان عملیاتی حفاظت از تهدید 2.5 گیگابیت بر ثانیه، توان عملیاتی IPsec VPN 18 گیگابیت در ثانیه، پشتیبانی از 3000000 ثانیه در هر جلسه TCP00 جدید و 40 جلسه TCP0
- به طور بومی قابلیت صنعتی-درجه SD-WAN، تحقق برنامهریزی مسیر هوشمند برای حداکثر 16 پیوند و تشخیص کیفیت پیوند در زمان واقعی بدون مجوزهای اضافی را ادغام میکند. این به طور خودکار ترافیک صنعتی حیاتی مانند کنترل PLC و مجموعه SCADA را به پیوند بهینه سوئیچ می کند و به تغییر سطح خطای میلی ثانیه ای می رسد.
- از شناسایی عمیق و تجزیه پروتکلهای صنعتی پشتیبانی میکند که به طور بومی با پروتکلهای کنترل صنعتی اصلی مانند Modbus TCP، S7 و EtherNet/IP سازگار است. میتواند-کنترل دسترسی دقیق را در ترافیک صنعتی انجام دهد، انتقال دستورالعمل کنترل صنعتی غیرمجاز متقاطع-منطقه را مسدود کند.
- پشتیبانی کامل از-سری پروتکلهای مسیریابی پیشرفته از جمله BGP، OSPF و مسیریابی استاتیک، عملکردهای IPsec VPN و SSL VPN، با حداکثر 600 دروازه-به-تونلهای IPsec دروازه و 300 کانال دسترسی SSL VPN، که نیازمندیهای{5}روی اتصال{5}صنعتی{5}صنعتی برای اتصال{5}مخلوط برای اتصال VPN سایت ها
- دارای{0}}قابلیت مدیریت FortiSwitch داخلی که میتواند تا ۴۰ سوئیچ FortiSwitch را به صورت مرکزی کنترل کند. قابلیت کنترلکننده بیسیم داخلی- که میتواند تا ۸۰ نقطه دسترسی FortiAP را مدیریت کند (۴۰ مورد از آنها حالت تونل را پشتیبانی میکنند)، اجرای یکپارچه و نگهداری دستگاههای سیمی و بیسیم در سناریوهای صنعتی
- طراحی صنعتی-عریض-درجه حرارت، با محدوده دمای عملیاتی از -5 درجه تا 55 درجه را پوشش میدهد و از ورودی برق تنظیمشده درجه صنعتی پشتیبانی میکند. می توان آن را به طور مستقیم در کابینت های کنترل مستقر کرد و با محیط های پیچیده صنعتی با گرد و غبار و تداخل الکترومغناطیسی بالا سازگار شد.
- کاملاً با معماری امنیتی یکپارچه Fortinet Security Fabric یکپارچه شده است، به طور یکپارچه به پلتفرم های مدیریت متمرکز FortiManager و FortiAnalyzer برای تحقق توزیع سیاست یکپارچه، ذخیره سازی گزارش متمرکز و تجسم موقعیتی امنیت جهانی برای صدها دستگاه لبه سایت متصل می شود.
- پشتیبانی از-در دسترس بودن بالا-استقرار در حالت آماده به کار (A-P، A-A)، تحقق همگام سازی حالت و تعادل بار ترافیک بین دو دستگاه از طریق درگاه های اختصاصی HA. هنگامی که یک دستگاه از کار میافتد، میتواند در عرض میلیثانیه خرابی را کامل کند و از وقفه خدمات صنعتی ناشی از یک نقطه خرابی جلوگیری کند.
ویژگی های اصلی امنیتی
- ساخته شده در{0}}در صنعتی- سیستم IPS پیشرفته، که میتواند حملات آسیبپذیری علیه تجهیزات صنعتی، حرکت جانبی باجافزار و دستکاری دستورالعملهای غیرعادی را در زمان واقعی شناسایی و مسدود کند، بیش از 1000 امضای تهدید انحصاری صنعتی را پوشش میدهد، با توان IPS تا 8 گیگابیت در ثانیه
- یکپارچه با سرویسهای اطلاعاتی تهدیدات صنعتی جهانی FortiGuard، با تکیه بر شبکه نظارت بر تهدید جهانی Fortinet برای همگامسازی پایگاههای داده آسیبپذیری صنعتی و کتابخانههای امضای بدافزار در زمان واقعی، دفاع فعالانه در برابر حملات صنعتی صفر{0} روز، با توان عملیاتی حفاظت از تهدید تا 2.5 گیگابیت بر ثانیه
- پشتیبانی از بازرسی دوطرفه بسته های عمیق TLS 1.3، انجام اسکن محتوای کامل-در ترافیک صنعتی رمزگذاری شده، شناسایی و مسدود کردن عملیات مخرب پنهان در کانال های رمزگذاری شده، با توان بازرسی عمیق SSL حداکثر تا 4 گیگابیت بر ثانیه
- موتور آنتی ویروس با-پروتکل کامل-با عملکرد بالا-، پروتکلهای اصلی مانند HTTP، FTP، SMTP و SMB را پوشش میدهد. همچنین از اسکن ویروس فایل های سیستم عامل صنعتی پشتیبانی می کند و به طور موثر برنامه های مخرب را از حمله به تجهیزات صنعتی از طریق مسیرهای به روز رسانی سیستم عامل مسدود می کند.
- با عملکردهای فیلتر وب، کنترل برنامه و فیلتر DNS، با توان عملیاتی کنترل برنامه تا 15 گیگابیت در ثانیه یکپارچه شده است. این می تواند رفتار شبکه های اداری را که به منابع صنعتی دسترسی دارند کنترل کند و از نفوذ تهدیدات شبکه های اداری به مناطق کنترل صنعتی از منبع جلوگیری کند.
- از قابلیت دسترسی به شبکه Zero Trust (ZTNA) پشتیبانی میکند، حداقل مجوزها را به صورت پویا بر اساس هویت کاربر، وضعیت امنیت دستگاه و سناریوهای دسترسی تخصیص میدهد، شناسایی هویت{0}}دسترسی ایمن آگاهانه برای پرسنل عملیات از راه دور و نگهداری بدون قرار گرفتن منابع اصلی صنعتی در معرض اینترنت عمومی
- پشتیبانی از تقسیم دامنه مجازی انحصاری صنعتی، با حداکثر 40 دامنه امنیت مجازی مستقل، تحقق انزوا منطقی مناطق کنترل صنعتی OT، مناطق دفتر فناوری اطلاعات و مناطق سرور DMZ، با الزامات امنیتی متفاوت حفاظت از پارتیشن چند سرویس-
- مجهز به عملکرد حسابرسی گزارش امنیتی انحصاری برای سناریوهای صنعتی، که میتواند فرآیند کامل تمام دستورالعملهای عملیات کنترل صنعتی را ثبت کند، و الزامات حسابرسی حفظ گزارش و انطباق در حفاظت طبقهبندی شده امنیت سایبری 2.0 برای سیستمهای کنترل صنعتی را برآورده کند.
- پشتیبانی از احراز هویت دو عاملی FortiToken، با حداکثر 2000 توکن باند، تأیید هویت قوی برای دسترسی از راه دور و تعمیر و نگهداری، ورود سرپرست و عملیات پیکربندی تجهیزات کنترل صنعتی، جلوگیری از عملیات غیرمجاز ناشی از نشت حساب
- دارای{0}}قابلیت پیوند ایمنی پیشرفته تهدیدات، که میتواند فایلهای سفتافزار مشکوک ناشناخته را برای تجزیه و تحلیل رفتار پویا، شناسایی حملات APT که توسط کتابخانههای امضای سنتی پوشش داده نمیشوند، آپلود کند، و یک سیستم حفاظتی امنیتی حلقه بسته از «دفاع - پاسخ شناسایی -» برای صحنههای صنعتی تشکیل میدهد.
تگ های محبوب: Fortigate 70g نسل بعدی-فایروال نسل بعدی، fortigate 70g بعدی-تامین کنندگان فایروال نسل بعدی, فایروال امنیتی پیشرفته


